
Cómo configurar reglas de bloqueo personalizadas
En este artículo verás cómo crear reglas personalizadas para bloquear cualquier script que cargue tu tienda y cumplir con las normativas de datos.
¿Qué son las reglas personalizadas?
Las reglas personalizadas son entradas con reglas de script que permiten a la app Pandectes detectarlos e impedir que se ejecuten antes de que el usuario dé su consentimiento.
Hay 2 casos en lo que respecta al bloqueo:
- Banner opt-in (estricto): los scripts marcados por las reglas personalizadas solo se ejecutarán después del consentimiento.
- Banner opt-out (flexible): los scripts marcados por las reglas personalizadas se ejecutarán al principio, pero se bloquearán si el usuario hace clic en el botón "Decline" en la siguiente carga de página.
Cuándo es útil
- Tienes una app de terceros que se ejecuta antes del consentimiento.
- Un script inyectado se carga en tu tema desde un dominio de terceros.
- Solo quieres que un servicio se ejecute después de aceptar las cookies (por ejemplo, un pop-up de marketing por email).
Caso práctico
Supongamos que tienes una etiqueta de script que carga Microsoft Clarity en tu tienda desde el dominio: "https://clarity.ms"
Puedes añadir una regla personalizada para ese dominio, "clarity.ms", al Auto blocker. Esto marcará todos los scripts y recursos que procedan de ese dominio y hará que se ejecuten después del consentimiento.
¿Cómo saber qué scripts bloquear?
- Ve a tu tienda y haz clic en "Inspeccionar elemento". Después, ve a la pestaña Network y elige filtrar por JS

- Revisa los scripts que se cargan. ¿Proceden de tu dominio? Si no es así, puedes añadir una regla personalizada para bloquearlos, en el siguiente paso.

¿Cómo añadir una regla personalizada?
Pasos
- Ve a All settings > Auto blocker > Custom rules.
- Haz clic en Add new.
- Rellena el formulario Add new rule: Target, Title, URL/Domain, Provider y Category.
El campo más importante del formulario es URL/Domain. Tendrás que añadir el dominio del script que quieres bloquear, sin espacios. El campo funciona como una expresión regular.
Así, para el ejemplo de Clarity, añadiríamos "clarity.ms" como dominio.
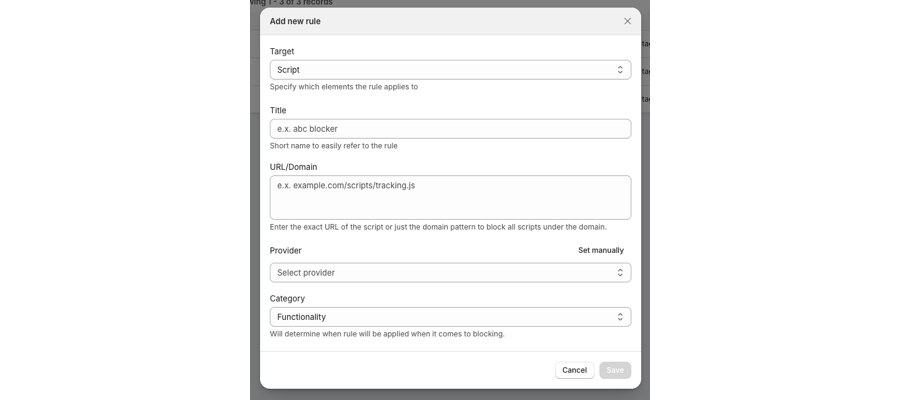
Cualquier dominio que añadas aquí coincidirá y marcará todas las instancias que pertenezcan a ese dominio. Por ejemplo, si añades clarity.ms como dominio, se bloquearán todos los scripts de ese dominio.
Por ejemplo:
- https://www.clarity.ms/tag/3b3a8r2k7 ✅ (coincide con la regla)
- https://www.clarity.ms/some-other-script.js. ✅ (coincide con la regla)
- https://www.clarity.ms/another-file.css ✅ (coincide con la regla)
Pero si añades clarity.ms/tag al campo de dominio, solo se marcará el primer script. Los demás no estarán sujetos al bloqueo.
¿Cómo verificar que el script se ejecuta después del consentimiento?
Revisa la pestaña Network tras añadir la regla personalizada. Si el script no se carga antes del consentimiento, la regla se ha añadido correctamente.
Si el script coloca cookies, puedes comprobar las cookies que se colocan antes del consentimiento en tu tienda en una ventana de navegación privada. Si añades la regla personalizada correctamente, la cookie relacionada no se colocará antes del consentimiento.
Actualizado el: 27/10/2026
¡Gracias!