
Zo stel je aangepaste blokkeerregels (Custom Blocking rules) in
In dit artikel zie je hoe je aangepaste regels maakt om elk script te blokkeren dat je winkel laadt, zodat je voldoet aan de privacywetgeving.
Wat zijn aangepaste regels?
Aangepaste regels zijn items met scriptregels waarmee de Pandectes-app scripts herkent en voorkomt dat ze worden uitgevoerd voordat de gebruiker toestemming geeft.
Er zijn 2 situaties waarin je kunt blokkeren:
- Opt-in-banner (streng): de scripts die via aangepaste regels zijn gemarkeerd, worden pas na toestemming uitgevoerd.
- Opt-out-banner (soepel): de scripts die via aangepaste regels zijn gemarkeerd, worden aanvankelijk uitgevoerd, maar worden geblokkeerd als de gebruiker bij het volgende laden van de pagina op de knop "Weigeren" klikt.
Wanneer is het nuttig
- Je hebt een app van een derde partij die al vóór toestemming draait.
- Er wordt een geïnjecteerd script van een extern domein in je thema geladen.
- Je wilt dat een dienst pas draait nadat cookies zijn geaccepteerd (bijvoorbeeld een pop-up voor e-mailmarketing).
Gebruiksvoorbeeld
Stel dat je in je winkel een scripttag hebt die Microsoft Clarity laadt vanaf het domein: "https://clarity.ms"
Je kunt hiervoor een aangepaste regel voor het domein "clarity.ms" aan de autoblocker toevoegen. Dit markeert alle scripts en assets van dat domein en zorgt ervoor dat ze pas na toestemming draaien.
Hoe vind je welke scripts je moet blokkeren?
- Ga naar je winkel en klik op "Element inspecteren". Ga vervolgens naar het tabblad Network en kies om te filteren op JS.

- Controleer welke scripts worden geladen. Komen ze van je eigen domein? Zo niet, dan kun je ze in de volgende stap met een aangepaste regel blokkeren.

Hoe voeg je een aangepaste regel toe?
Stappen
- Ga naar Alle instellingen > Auto blocker > Aangepaste regels.
- Klik op Add new.
- Vul het formulier Add new rule in: Target, Title, URL/Domain, Provider en Category.
Het belangrijkste veld van het formulier is URL/Domain. Voeg hier het domein toe van het script dat je wilt blokkeren, zonder spaties. Het veld werkt als een reguliere expressie.
Voor het clarity-voorbeeld voegen we dus "clarity.ms" toe als domein.
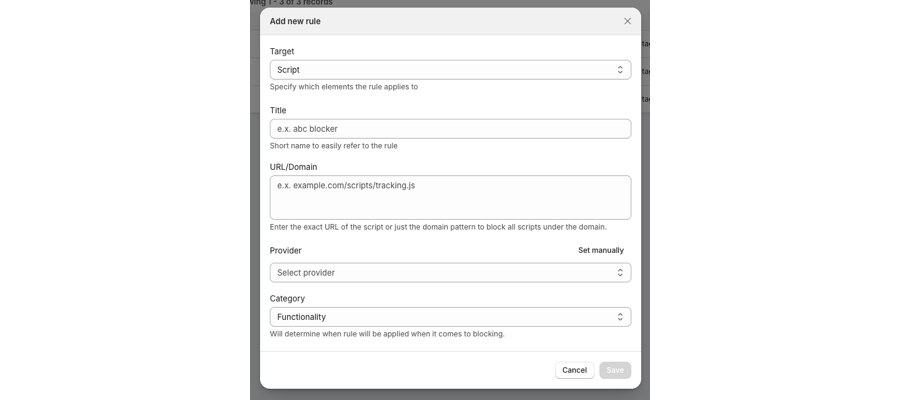
Elk domein dat je hier toevoegt, komt overeen met alle instanties onder dat domein en markeert ze. Als je bijvoorbeeld clarity.ms als domein toevoegt, worden alle scripts van dat domein geblokkeerd.
Voorbeeld:
- https://www.clarity.ms/tag/3b3a8r2k7 ✅ (komt overeen met de regel)
- https://www.clarity.ms/some-other-script.js. ✅ (komt overeen met de regel)
- https://www.clarity.ms/another-file.css ✅ (komt overeen met de regel)
Maar als je clarity.ms/tag in het domeinveld invoert, wordt alleen het eerste script gemarkeerd. De andere vallen niet onder de blokkering.
Hoe controleer je dat het script pas na toestemming draait?
Controleer het tabblad Netwerk na het toevoegen van de aangepaste regel. Als het script niet laadt vóór toestemming, heb je de regel correct toegevoegd.
Als het script cookies plaatst, kun je in een incognitovenster controleren welke cookies er vóór toestemming op je winkel worden geplaatst. Wanneer de aangepaste regel goed werkt, wordt de bijbehorende cookie niet vóór toestemming geplaatst.
Bijgewerkt op: 27/10/2026
Dankuwel!