
Cómo puede Pandectes bloquear servicios y apps de terceros según el estado del consentimiento
Resumen
Pandectes ofrece varias formas de controlar los servicios de terceros según las opciones de consentimiento del visitante.
Auto Blocker es solo una de estas herramientas. Como las tiendas Shopify cargan los scripts de distintas maneras, por ejemplo mediante archivos del tema, bloques de app, Google Tag Manager, plataformas server-side o píxeles personalizados, el método de control correcto depende de cómo se añadió el servicio a tu tienda.
Cuando se requiere consentimiento previo, Pandectes puede:
- Hard block: Impedir que un script externo, iframe, píxel o script en línea se cargue o se ejecute hasta que se dé el consentimiento.
- Send consent signals: Enviar el estado de consentimiento del visitante a plataformas compatibles o implementaciones personalizadas, como Google Consent Mode v2 o Meta.
- Synchronize privacy APIs: Sincronizar automáticamente las opciones de consentimiento compatibles del visitante con la Customer Privacy API nativa de Shopify.
Los servicios estrictamente necesarios pueden seguir disponibles. Los servicios de funcionalidad, rendimiento y segmentación deben configurarse con el método adecuado que se indica a continuación.
Para saber cuándo se aplica el consentimiento previo, consulta Modelo de consentimiento y regiones.
Bloqueo frente a señalización de consentimiento: ¿cuál es la diferencia?
Existen algunas diferencias entre el bloqueo y la señalización de consentimiento.
- Hard blocking: Impide que el código se cargue o se ejecute en el navegador del visitante.
- Consent signaling: Permite que un servicio compatible se cargue, pero comunica un estado de consentimiento permitido o denegado para que la plataforma sepa cómo debe comportarse.
La señalización de consentimiento no siempre significa que el servicio esté completamente bloqueado. Algunas plataformas compatibles pueden seguir cargándose en un modo restringido o enviar señales limitadas sin cookies cuando se deniega el consentimiento. La etiqueta, app, plataforma o código personalizado que recibe la señal debe estar configurado para usarla correctamente.
Elige el método adecuado para tu configuración
¿No sabes cómo está instalado un servicio? Revisa las siguientes áreas en el panel de administración de Shopify:
- Online Store → Themes → Edit code
- Tienda online → Temas → Personalizar → Bloques de app
- Settings → Customer events
- Settings → Apps
- Tu contenedor Google Tag Manager
- Tu plataforma de análisis de terceros o server-side
La siguiente tabla ofrece una visión general rápida. Usa el número de sección para encontrar las instrucciones detalladas de configuración que aparecen a continuación.
Sección | Cómo se instala el servicio | Método de Pandectes |
|---|---|---|
1 | Script, iframe o píxel externo cargado desde el tema | Auto Blocker |
2 | Google Tag Manager | Plantilla CMP de Pandectes |
3 | GTM gestionado a través de una plataforma de análisis de terceros o server-side | Integración específica del proveedor y configuración de consentimiento en GTM |
4 | Script en línea escrito directamente en el código del tema | Bloqueo de scripts en línea |
5 | Píxel personalizado de Shopify | Evento de píxel personalizado de Pandectes |
6 | Proveedor con su propia API de consentimiento | Integración específica de Pandectes o Evento de consentimiento de Pandectes |
7 | App de Shopify o píxel de app que admite la Customer Privacy API de Shopify | Customer Privacy API de Shopify |
Una tienda puede usar más de un método. Por ejemplo, Google Analytics puede instalarse a través de GTM mientras que otro script de marketing se carga directamente desde el tema.
Cómo funciona la gestión del consentimiento
Cuando se requiere consentimiento según el modelo de consentimiento configurado en la tienda:
- Pandectes lee las opciones actuales del visitante.
- El estado de consentimiento aplicable se pone a disposición de los servicios configurados.
- Los servicios sin el consentimiento necesario siguen bloqueados o reciben una señal de consentimiento denegado.
- Cuando el visitante cambia una categoría, Pandectes actualiza el estado de consentimiento.

El bloqueo y la señalización de consentimiento son mecanismos diferentes:
- Blocking impide que un recurso o un script en línea se ejecute.
- Consent signaling informa a otra plataforma de las opciones del visitante.
- La etiqueta, app, plataforma o código personalizado que la recibe debe estar configurado para usar la señal.
Actualizar el consentimiento no descarga automáticamente todos los scripts que ya se han ejecutado ni revierte los datos que ya se han transmitido. Según el servicio, puede ser necesario implementar algo adicional o recargar la página al cambiar el consentimiento.
Las secciones numeradas siguientes explican cómo configurar cada método. Empieza por la sección que corresponda a cómo está instalado el servicio en tu tienda.
1. Script cargado directamente desde el tema
Usa Auto Blocker para scripts externos, iframes y píxeles cargados desde URL en tu tema de Shopify.
Auto Blocker ofrece:
- Reglas predefinidas para servicios populares.
- Reglas personalizadas para servicios que no aparecen en la lista.
- Control por categorías para servicios de funcionalidad, rendimiento y segmentación.
Para configurarlo:
- Ve a All settings → Auto blocker.
- Asegúrate de que el bloqueador muestre Blocker is active. Si no es así, haz clic en Enable.
- En Popular services, marca los servicios que usa tu tienda o haz clic en Custom rules para añadir los tuyos.
- Comprueba la categoría que aparece para cada regla (Funcionalidad, Rendimiento o Segmentación).
- Guarda los cambios.
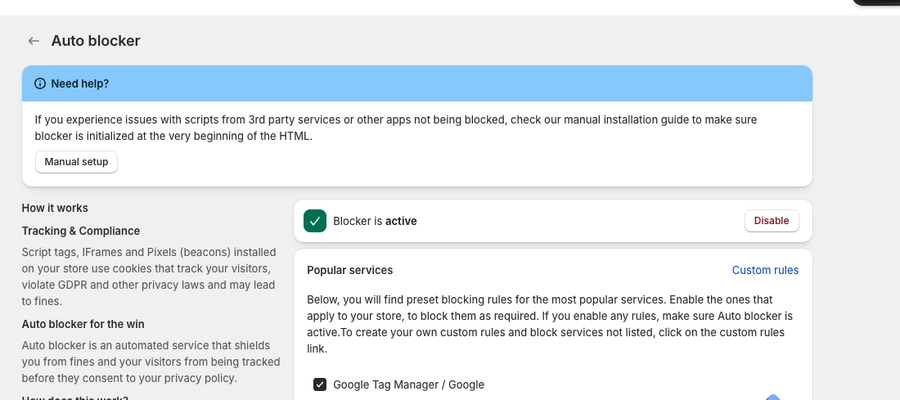
Auto Blocker debe estar activo y la URL del servicio debe coincidir con una regla habilitada.
Los servicios añadidos manualmente a theme.liquid, o inyectados por apps antiguas que no usan un bloque de app, también pueden requerir la configuración manual de Auto Blocker. El script de reglas de Pandectes debe cargarse antes que el servicio que se quiere controlar.
Para ver las instrucciones de instalación y prueba, consulta la guía de configuración de Auto Blocker.
Para los servicios que no están incluidos en la lista predefinida, consulta Cómo configurar reglas de bloqueo personalizadas.
2. Etiquetas gestionadas a través de Google Tag Manager
Usa la plantilla CMP oficial de Pandectes cuando los servicios se gestionen directamente en Google Tag Manager.
La plantilla inicializa y actualiza el estado de consentimiento dentro del contenedor de GTM. Cada etiqueta debe seguir configurada para responder a los permisos de consentimiento correspondientes.
En general:
- Añade la plantilla CMP de Pandectes al contenedor de GTM.
- Ejecútala usando Consent Initialization - All Pages.
- Configura los requisitos de consentimiento de las demás etiquetas.
- Configura en Pandectes los ajustes de Google Consent Mode que correspondan.
- Comprueba si hay etiquetas de Google o eventos de vista de página duplicados.
- Prueba el contenedor antes de publicarlo.
Para la configuración completa, consulta Integración con Google Tag Manager: plantilla oficial de Pandectes.
Google Consent Mode: modo avanzado frente a modo básico
Google Consent Mode y el bloqueo estricto deben configurarse según el comportamiento que necesite la tienda.
- Advanced Mode: Las etiquetas de Google pueden cargarse con el consentimiento denegado y enviar señales limitadas sin cookies para medición y modelado.
- Basic Mode: Las etiquetas de Google permanecen bloqueadas hasta que el visitante conceda el consentimiento necesario.
No actives las reglas de Auto Blocker de Google si la configuración prevista requiere que las etiquetas de Google se carguen en modo avanzado. Bloquear estrictamente las etiquetas impediría que el modo avanzado funcione como se espera.
Para más información, consulta:
3. Plataformas de análisis de terceros y server-side
Usa este método cuando Google Tag Manager u otra implementación de seguimiento se gestione a través de una plataforma de análisis de terceros o server-side.
Algunos ejemplos son:
- Elevar, Analyzify, Stape, LittleData, Taggrs, Analyzely, etc.
- Otras plataformas de seguimiento server-side
- Plataformas de análisis o gestión de etiquetas de terceros
Estas plataformas pueden requerir:
- La plantilla CMP de Pandectes dentro del contenedor de GTM.
- Comprobaciones de consentimiento adicionales para etiquetas individuales.
- Una integración específica de Pandectes para cada proveedor.
- Reenvío del consentimiento entre los contenedores del lado del navegador y del servidor.
- Gestión personalizada para etiquetas que no son de Google.
Una señal de consentimiento no controla automáticamente todas las etiquetas del navegador ni las Server Side Tags. Cada etiqueta debe estar configurada para responder al estado de consentimiento correspondiente. Por ejemplo, la configuración de Google Consent Mode puede controlar las etiquetas de Google, pero no impedir automáticamente que Meta, TikTok, Pinterest u otras etiquetas personalizadas server-side se ejecuten. Revisa el método de instalación del proveedor y configura las comprobaciones de consentimiento necesarias antes de publicar el contenedor.
Para instrucciones específicas de cada plataforma, consulta aquí.
4. Scripts en línea escritos en el código del tema
Los scripts escritos directamente dentro de theme.liquid, de una sección del tema o de un snippet pueden no tener una URL externa que Auto Blocker pueda detectar antes de que se ejecute el código. Estos scripts requieren bloqueo manual de scripts y cambios en el archivo del tema correspondiente.
Consulta la guía de bloqueo manual de scripts para ver la implementación necesaria.
Después de publicar los cambios, confirma que el script:
- No se ejecuta antes de que esté disponible el consentimiento necesario.
- Se ejecuta después de que el visitante conceda la categoría correspondiente.
- Responde correctamente cuando el visitante actualiza sus opciones.
- No crea eventos duplicados si se inicializa de nuevo.
Una actualización del consentimiento no detiene ni descarga automáticamente todos los scripts que ya se han ejecutado. Las implementaciones personalizadas pueden requerir lógica adicional o recargar la página cuando se cambia o retira el consentimiento.
5. Servicios cargados mediante píxeles personalizados de Shopify
Para los servicios instalados a través de Shopify Customer Events, Pandectes puede publicar el evento Pandectes_Consent_Update en el entorno de píxeles personalizados de Shopify. El píxel personalizado puede suscribirse a este evento y ejecutar su código según las opciones de consentimiento actuales del visitante.
Para usar este método:
- Ve a Integrations en Pandectes.
- Abre Pandectes events y actívalo.
- Crea o actualiza el píxel personalizado en Shopify Settings → Customer events.
- Configura el píxel para suscribirse al evento de consentimiento de Pandectes.
- Ejecuta el servicio solo cuando esté disponible el consentimiento necesario.
- Añade lógica para las actualizaciones posteriores del consentimiento cuando sea necesario.
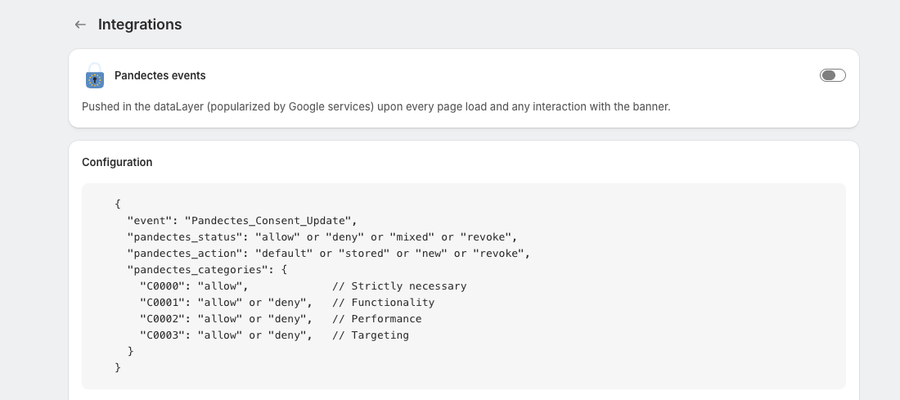
Activar el evento no controla automáticamente el código personalizado. El píxel personalizado debe leer el evento y aplicar la lógica adecuada.
Para ver el ejemplo completo y la configuración del píxel, consulta Usar el evento de consentimiento de Pandectes con un píxel personalizado de Shopify.
6. Servicios con una integración específica de Pandectes
Algunos proveedores tienen sus propias API de consentimiento, señales o requisitos de implementación. Estos servicios pueden requerir una integración específica de Pandectes en lugar de una regla de bloqueo genérica.
Algunos ejemplos son:
- Google Consent Mode
- Meta/Facebook Pixel
- Microsoft Consent Mode
- Microsoft Clarity
- Amazon Consent Signal
- Rakuten CMP
- Klaviyo
- Eventos de Pandectes
Ve a Integrations, selecciona el proveedor correspondiente y completa su configuración.
Para ver una visión general de las opciones disponibles, consulta Introducción a las integraciones.
Una integración específica normalmente envía al proveedor el estado de consentimiento necesario. Si el script del proveedor también se carga directamente desde el tema, es posible que aun así se necesite una regla independiente de Auto Blocker. No des por hecho que una señal de consentimiento bloquea automáticamente cada servicio. Cada etiqueta, app, plataforma o implementación personalizada debe estar configurada para responder al estado de consentimiento correspondiente.
7. Customer Privacy API de Shopify
Pandectes se integra con la Customer Privacy API de Shopify como parte de su funcionalidad básica de consentimiento. Cuando un visitante envía o actualiza sus preferencias, Pandectes sincroniza el estado de consentimiento compatible con Shopify. Las apps de Shopify y los píxeles de app que admiten el marco de privacidad de Shopify pueden ajustar entonces su comportamiento de seguimiento. No se requiere ninguna activación por separado en Pandectes. Este método se aplica solo a servicios y apps gestionados por Shopify que admiten la Customer Privacy API. No controla automáticamente los scripts no relacionados añadidos directamente al tema.
Para más información, consulta Customer Privacy API de Shopify.
Ejemplo: tienda que usa varios métodos de instalación
Supongamos que una tienda usa:
- Google Analytics a través de GTM.
- Seguimiento server-side con Stape.
- Un Meta Pixel cargado directamente desde el tema.
- Un servicio de análisis personalizado dentro de un píxel personalizado de Shopify.
- Un píxel de app de Shopify que admite la Customer Privacy API.
La tienda usaría:
- Pandectes CMP Template y los requisitos de consentimiento adecuados para la etiqueta de Google Analytics.
- La GTM consent checks and server-side configuration necesaria para Stape.
- La Meta integration específica, una Auto Blocker rule, o ambas, según cómo esté instalado el Meta Pixel.
- El Pandectes Consent Event para el píxel personalizado de Shopify.
- El Shopify Customer Privacy API para el píxel de app compatible.
Cuando el visitante cambia sus preferencias, Pandectes actualiza cada mecanismo configurado. Cada servicio sigue bloqueado, se activa o ajusta su comportamiento según su implementación y las opciones del visitante.
Prueba tu implementación
Prueba siempre la implementación final después de configurar o cambiar la gestión del consentimiento.
- Abre la tienda en una sesión limpia de incógnito o navegación privada.
- Haz la prueba desde una región en la que se requiera consentimiento previo.
- Antes de interactuar con el banner, revisa las pestañas Network y Application del navegador.
- Confirma que cada servicio está bloqueado o recibe la señal denegada prevista.
- Acepta solo una categoría de consentimiento y confirma que solo se activan los servicios correspondientes.
- Cambia o retira el consentimiento y verifica que el comportamiento se actualiza.
- Comprueba si hay solicitudes, cookies, píxeles y eventos de vista de página duplicados.
- Repite la prueba después de actualizar el tema, instalar apps, cambiar GTM o modificar el código personalizado.
En el caso de los servicios de Google, prueba también la implementación con Google Tag Assistant y consulta Comprobar si Google Consent Mode está bien implementado. Los visitantes también deben tener una forma accesible de revisar o cambiar sus opciones, como un enlace Cookie settings en el pie de página de la tienda.
Consulta Cómo volver a abrir el banner de cookies con un enlace de menú.
Lista de comprobación recomendada para la entrega
Las agencias y los desarrolladores deben documentar cada servicio configurado antes de devolver la tienda al comerciante.
Servicio | Origen de la instalación | Categoría | Método de control | Probado antes del consentimiento | Probado después del consentimiento |
|---|---|---|---|---|---|
GA4 | Google Tag Manager | Rendimiento | Plantilla CMP / Consent Mode | Sí | Sí |
Seguimiento server-side | Cualquier plataforma de este tipo | Depende del servicio | Comprobaciones de consentimiento en GTM / configuración del proveedor | Sí | Sí |
Meta Pixel | Tema | Segmentación | Integración de Meta / Auto Blocker | Sí | Sí |
Análisis personalizado | Eventos de cliente de Shopify | Rendimiento | Evento de consentimiento de Pandectes | Sí | Sí |
Píxel de app de Shopify | App de Shopify | Depende del servicio | Customer Privacy API de Shopify | Sí | Sí |
La documentación final también debe registrar:
- Cualquier regla personalizada de Auto Blocker.
- Cualquier archivo del tema modificado manualmente.
- Los contenedores y etiquetas de GTM que se hayan actualizado.
- Cualquier etiqueta server-side que requiera comprobaciones de consentimiento adicionales.
- Cualquier servicio que use señalización de consentimiento en lugar de bloqueo estricto.
- Cualquier paso de prueba necesario después de futuros cambios en el tema, las apps o el seguimiento.
Resumen
Pandectes no depende de un único método de bloqueo.
Ofrece:
- Reglas de Auto Blocker.
- Integraciones de Google Tag Manager y Google Consent Mode.
- Integraciones con plataformas de terceros y server-side.
- Bloqueo manual de scripts.
- Eventos de píxeles personalizados de Shopify.
- Integraciones específicas de cada proveedor.
- Sincronización con la Customer Privacy API de Shopify.
El método necesario para cada servicio depende de cómo esté instalado, a qué categoría de consentimiento pertenece y de si admite señales de consentimiento. En las tiendas que usan varias tecnologías de seguimiento, cada método de instalación debe revisarse y probarse por separado.
Actualizado el: 27/10/2026
¡Gracias!