
Come Pandectes può bloccare servizi e app di terze parti in base allo stato del consenso
Panoramica
Pandectes offre diversi modi per controllare i servizi di terze parti in base alle scelte di consenso del visitatore.
Auto Blocker è solo uno di questi strumenti. Poiché i negozi Shopify caricano gli script in modi diversi, come file del tema, app blocks, Google Tag Manager, piattaforme server-side o custom pixel, il metodo di controllo corretto dipende da come il servizio è stato aggiunto al tuo negozio.
Quando è richiesto il consenso preventivo, Pandectes può:
- Hard block: Impedire che uno script esterno, un iframe, un pixel o uno script inline venga caricato o eseguito finché non viene dato il consenso.
- Send consent signals: Inviare lo stato del consenso del visitatore a piattaforme compatibili o implementazioni personalizzate, come Google Consent Mode v2 o Meta.
- Synchronize privacy APIs: Sincronizzare automaticamente le scelte di consenso supportate del visitatore con la Customer Privacy API nativa di Shopify.
I servizi strettamente necessari possono restare disponibili. I servizi di Funzionalità, Prestazioni e Targeting devono essere configurati usando il metodo appropriato indicato di seguito.
Per sapere quando si applica il consenso preventivo, vedi Modello di consenso e regioni.
Blocco vs. segnalazione del consenso: qual è la differenza?
Esistono alcune differenze tra blocco e segnalazione del consenso.
- Hard blocking: Impedisce che il codice venga caricato o eseguito nel browser del visitatore.
- Consent signaling: Permette a un servizio compatibile di caricarsi, ma comunica uno stato di consenso consentito o negato, così la piattaforma sa come comportarsi.
La segnalazione del consenso non significa sempre che il servizio sia completamente bloccato. Alcune piattaforme compatibili possono comunque caricarsi in modalità limitata o inviare segnali limitati senza cookie quando il consenso viene negato. Il tag, l'app, la piattaforma o il codice personalizzato che riceve il segnale deve essere configurato per usarlo correttamente.
Scegli il metodo giusto per la tua configurazione
Non sei sicuro di come è installato un servizio? Controlla le seguenti aree nel pannello di amministrazione Shopify:
- Online Store → Themes → Edit code
- Online Store → Themes → Customize → App embeds
- Settings → Customer events
- Settings → Apps
- Il tuo contenitore Google Tag Manager
- La tua piattaforma di analisi di terze parti o server-side
La tabella qui sotto offre una panoramica rapida. Usa il numero della sezione per trovare le istruzioni dettagliate che seguono.
Sezione | Come è installato il servizio | Metodo Pandectes |
|---|---|---|
1 | Script esterno, iframe o pixel caricato dal tema | Auto Blocker |
2 | Google Tag Manager | Template CMP Pandectes |
3 | GTM gestito tramite una piattaforma di analisi di terze parti o server-side | Integrazione specifica del provider e configurazione del consenso GTM |
4 | Script inline scritto direttamente nel codice del tema | Blocco degli script inline |
5 | Shopify Custom Pixel | Evento Custom Pixel Pandectes |
6 | Provider con una propria API del consenso | Integrazione dedicata Pandectes o Evento di consenso Pandectes |
7 | App Shopify o app pixel che supporta la Customer Privacy API di Shopify | Customer Privacy API di Shopify |
Un negozio può usare più di un metodo. Ad esempio, Google Analytics potrebbe essere installato tramite GTM mentre un altro script di marketing viene caricato direttamente dal tema.
Come funziona la gestione del consenso
Quando il consenso è richiesto secondo il modello di consenso configurato per il negozio:
- Pandectes legge le scelte correnti del visitatore.
- Lo stato di consenso applicabile viene reso disponibile ai servizi configurati.
- I servizi senza il consenso richiesto restano bloccati oppure ricevono un segnale di consenso negato.
- Quando il visitatore modifica una categoria, Pandectes aggiorna lo stato del consenso.

Blocco e segnalazione del consenso sono meccanismi diversi:
- Blocking impedisce a una risorsa o a uno script inline di essere eseguito.
- Consent signaling informa un'altra piattaforma delle scelte del visitatore.
- Il tag, l'app, la piattaforma o il codice personalizzato che riceve il segnale deve essere configurato per usarlo.
Aggiornare il consenso non rimuove automaticamente ogni script già eseguito né annulla i dati già trasmessi. A seconda del servizio, potrebbero essere necessarie un'implementazione aggiuntiva o un ricaricamento della pagina quando il consenso viene modificato.
Le sezioni numerate qui sotto spiegano come configurare ciascun metodo. Inizia dalla sezione che corrisponde a come il servizio è installato nel tuo negozio.
1. Script caricato direttamente dal tema
Usa Auto Blocker per script esterni, iframe e pixel caricati da URL nel tuo tema Shopify.
Auto Blocker offre:
- Regole predefinite per servizi popolari.
- Regole personalizzate per servizi che non sono nell'elenco.
- Controllo basato su categorie per servizi di Funzionalità, Prestazioni e Targeting.
Per configurarlo:
- Vai su All settings → Auto blocker.
- Assicurati che il blocker mostri Blocker is active. Se non lo fa, clicca su Enable.
- In Popular services spunta i servizi usati dal tuo negozio, oppure clicca su Custom rules per aggiungerne uno tuo.
- Controlla la categoria mostrata per ogni regola (Funzionalità, Prestazioni o Targeting).
- Salva le modifiche.
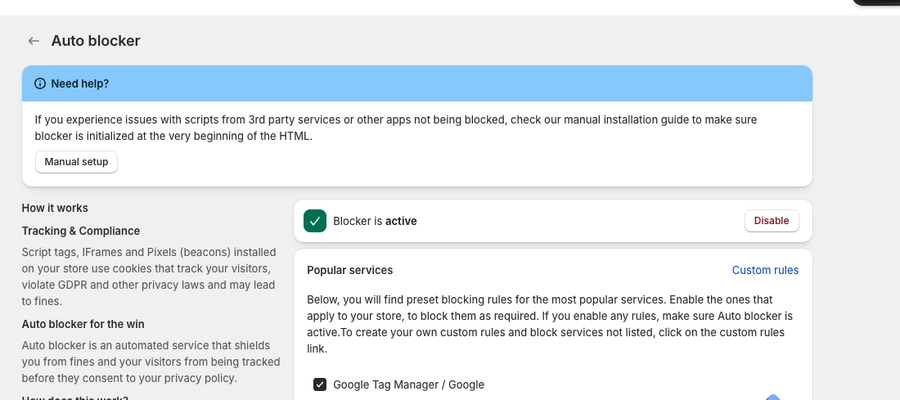
Auto Blocker deve essere attivo e l'URL del servizio deve corrispondere a una regola attiva.
I servizi aggiunti manualmente a theme.liquid, o inseriti da app legacy che non usano un embed dell'app, potrebbero richiedere anche la configurazione manuale di Auto Blocker. Lo script delle regole Pandectes deve caricarsi prima del servizio che deve essere controllato.
Per le istruzioni di installazione e di test, vedi la guida alla configurazione di Auto Blocker.
Per i servizi non inclusi nell'elenco predefinito, vedi Come configurare le regole di blocco personalizzate.
2. Tag gestiti tramite Google Tag Manager
Usa il Template CMP Pandectes ufficiale quando i servizi sono gestiti direttamente tramite Google Tag Manager.
Il template inizializza e aggiorna lo stato del consenso all'interno del contenitore GTM. Ogni tag deve comunque essere configurato per rispondere ai permessi di consenso appropriati.
In generale:
- Aggiungi il Template CMP Pandectes al contenitore GTM.
- Eseguilo usando Consent Initialization - All Pages.
- Configura i requisiti di consenso degli altri tag.
- Configura le impostazioni pertinenti di Google Consent Mode in Pandectes.
- Controlla la presenza di tag Google o eventi di visualizzazione pagina duplicati.
- Testa il contenitore prima di pubblicarlo.
Per la configurazione completa, vedi Integrazione con Google Tag Manager - Template ufficiale Pandectes.
Google Consent Mode: modalità Advanced vs. Basic
Google Consent Mode e blocco rigido vanno configurati in base al comportamento richiesto dal negozio.
- Advanced Mode: I tag Google possono caricarsi con consenso negato e possono inviare segnali limitati senza cookie per misurazione e modellazione.
- Basic Mode: I tag Google restano bloccati finché il visitatore non concede il consenso richiesto.
Non attivare le regole di Google Auto Blocker quando la configurazione prevista richiede che i tag Google si carichino in modalità Advanced. Bloccare rigidamente i tag impedirebbe alla modalità Advanced di funzionare come previsto.
Per maggiori informazioni, vedi:
- Uso dell'integrazione Google Consent Mode
- Verifica che Google Consent Mode sia implementato correttamente
3. Piattaforme di analisi di terze parti e server-side
Usa questo metodo quando Google Tag Manager o un'altra implementazione di tracciamento è gestita tramite una piattaforma di analisi di terze parti o server-side.
Esempi includono:
- Elevar, Analyzify, Stape, LittleData, Taggrs, Analyzely, ecc.
- Altri provider di tracciamento server-side
- Piattaforme di analisi o di gestione dei tag di terze parti
Queste piattaforme possono richiedere:
- Il Template CMP Pandectes all'interno del contenitore GTM.
- Controlli di consenso aggiuntivi per i singoli tag.
- Un'integrazione specifica Pandectes per il provider.
- Inoltro del consenso tra i contenitori lato browser e server-side.
- Gestione personalizzata per i tag non Google.
Un segnale di consenso non controlla automaticamente ogni browser-side o Server Side Tag. Ogni tag deve essere configurato per rispondere allo stato di consenso appropriato. Ad esempio, le impostazioni di Google Consent Mode possono controllare i tag Google ma potrebbero non impedire automaticamente a Meta, TikTok, Pinterest o ad altri tag server-side personalizzati di essere eseguiti. Verifica il metodo di installazione del provider e configura i controlli di consenso richiesti prima di pubblicare il contenitore.
Per indicazioni specifiche per ogni piattaforma, vedi qui.
4. Script inline scritti nel codice del tema
Gli script scritti direttamente all'interno di theme.liquid, di una sezione del tema o di uno snippet potrebbero non avere un URL esterno che Auto Blocker può riconoscere prima che il codice venga eseguito. Questi script richiedono il blocco manuale e modifiche al file del tema pertinente.
Per l'implementazione richiesta, vedi la Guida al blocco manuale degli script.
Dopo aver pubblicato le modifiche, verifica che lo script:
- Non venga eseguito prima che il consenso richiesto sia disponibile.
- Venga eseguito dopo che il visitatore ha concesso la categoria pertinente.
- Risponda correttamente quando il visitatore aggiorna le sue scelte.
- Non crei eventi duplicati se viene inizializzato di nuovo.
Un aggiornamento del consenso non ferma né scarica automaticamente ogni script già eseguito. Le implementazioni personalizzate possono richiedere logica aggiuntiva o un ricaricamento della pagina quando il consenso viene modificato o revocato.
5. Servizi caricati tramite Shopify Custom Pixel
Per i servizi installati tramite Shopify Customer Events, Pandectes può pubblicare l'evento Pandectes_Consent_Update nell'ambiente custom pixel di Shopify. Il custom pixel può iscriversi a questo evento ed eseguire il proprio codice in base alle scelte di consenso correnti del visitatore.
Per usare questo metodo:
- Vai su Integrations in Pandectes.
- Apri Pandectes events e attivalo.
- Crea o aggiorna il custom pixel in Shopify Settings → Customer events.
- Configura il pixel in modo che si iscriva all'evento di consenso Pandectes.
- Esegui il servizio solo quando il consenso richiesto è disponibile.
- Aggiungi la logica per i successivi aggiornamenti del consenso, dove richiesto.
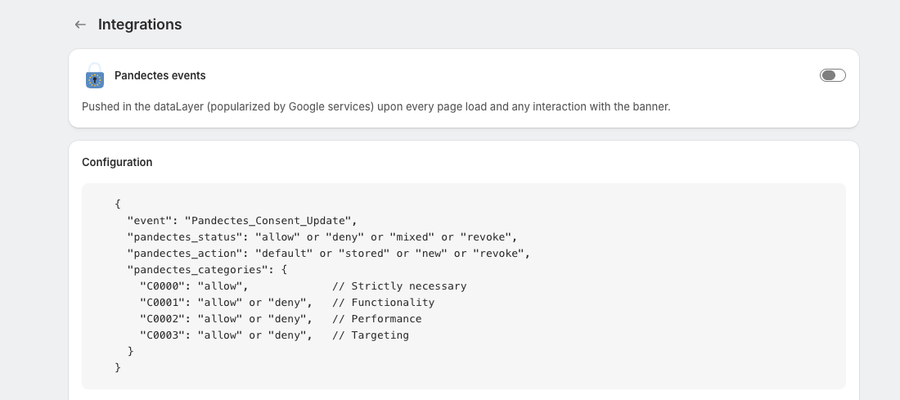
Attivare l'evento non controlla automaticamente il codice personalizzato. Il custom pixel deve leggere l'evento e applicare la logica appropriata.
Per l'esempio completo e la configurazione del pixel, vedi Usa l'evento di consenso Pandectes con Shopify Custom Pixel.
6. Servizi con un'integrazione dedicata Pandectes
Alcuni provider hanno le proprie API di consenso, segnali o requisiti di implementazione. Questi servizi potrebbero richiedere un'integrazione dedicata Pandectes invece di una regola di blocco generica.
Esempi includono:
- Google Consent Mode
- Meta/Facebook Pixel
- Microsoft Consent Mode
- Microsoft Clarity
- Segnale di consenso Amazon
- Rakuten CMP
- Klaviyo
- Eventi Pandectes
Vai su Integrations, seleziona il provider pertinente e completa la sua configurazione.
Per una panoramica delle opzioni disponibili, vedi Introduzione alle integrazioni.
Un'integrazione dedicata di solito invia al provider lo stato di consenso richiesto. Se lo script del provider è caricato anche direttamente dal tema, potrebbe essere comunque necessaria una regola separata di Auto Blocker. Non dare per scontato che un segnale di consenso blocchi automaticamente ogni servizio. Ogni tag, app, piattaforma o implementazione personalizzata deve essere configurato per rispondere allo stato di consenso appropriato.
7. Customer Privacy API di Shopify
Pandectes si integra con la Customer Privacy API di Shopify come parte della sua funzionalità di consenso principale. Quando un visitatore invia o aggiorna le proprie preferenze, Pandectes sincronizza lo stato di consenso supportato con Shopify. Le app Shopify e gli app pixel che supportano il framework privacy di Shopify possono poi adattare il loro comportamento di tracciamento. Non serve alcuna attivazione separata in Pandectes. Questo metodo si applica solo ai servizi e alle app gestiti da Shopify che supportano la Customer Privacy API. Non controlla automaticamente gli script non collegati aggiunti direttamente al tema.
Per maggiori informazioni, vedi Customer Privacy API di Shopify.
Esempio: un negozio che usa più metodi di installazione
Supponi che un negozio usi:
- Google Analytics tramite GTM.
- Tracciamento server-side tramite Stape.
- Un Meta Pixel caricato direttamente dal tema.
- Un servizio di analisi personalizzato all'interno di uno Shopify Custom Pixel.
- Un app pixel Shopify che supporta la Customer Privacy API.
Il negozio userebbe:
- Il Pandectes CMP Template e i requisiti di consenso appropriati per il tag Google Analytics.
- Il GTM consent checks and server-side configuration richiesto per Stape.
- Il Meta integration dedicato, un Auto Blocker rule, o entrambi, a seconda di come è installato il Meta Pixel.
- Il Pandectes Consent Event per lo Shopify Custom Pixel.
- Il Shopify Customer Privacy API per l'app pixel compatibile.
Quando il visitatore modifica le sue preferenze, Pandectes aggiorna ogni meccanismo configurato. Ogni servizio poi resta bloccato, diventa disponibile o adatta il proprio comportamento in base alla sua implementazione e alle scelte del visitatore.
Testa la tua implementazione
Testa sempre l'implementazione finale dopo aver configurato o modificato la gestione del consenso.
- Apri il negozio in una sessione pulita di navigazione in incognito o privata.
- Testa da una regione in cui è richiesto il consenso preventivo.
- Prima di interagire con il banner, controlla le schede Network e Application del browser.
- Conferma che ogni servizio sia bloccato oppure riceva il segnale negato previsto.
- Accetta una sola categoria di consenso e conferma che si attivino solo i servizi corrispondenti.
- Modifica o revoca il consenso e verifica il comportamento aggiornato.
- Controlla la presenza di richieste, cookie, pixel ed eventi di visualizzazione pagina duplicati.
- Ripeti il test dopo aggiornamenti del tema, installazione di app, modifiche a GTM o modifiche al codice personalizzato.
Per i servizi Google, testa anche l'implementazione con Google Tag Assistant e vedi Verifica che Google Consent Mode sia implementato correttamente. I visitatori dovrebbero inoltre avere un modo accessibile per rivedere o modificare le proprie scelte, come un link Cookie settings nel footer del negozio.
Vedi Come riaprire il banner dei cookie con un link nel menu.
Checklist consigliata per il passaggio di consegne
Agenzie e sviluppatori dovrebbero documentare ogni servizio configurato prima di riconsegnare il negozio al commerciante.
Servizio | Fonte di installazione | Categoria | Metodo di controllo | Testato prima del consenso | Testato dopo il consenso |
|---|---|---|---|---|---|
GA4 | Google Tag Manager | Prestazioni | Template CMP / Consent Mode | Sì | Sì |
Tracciamento server-side | Qualsiasi piattaforma di questo tipo | Dipende dal servizio | Controlli di consenso GTM / configurazione del provider | Sì | Sì |
Meta Pixel | Tema | Targeting | Integrazione Meta / Auto Blocker | Sì | Sì |
Analisi personalizzata | Shopify Customer Events | Prestazioni | Evento di consenso Pandectes | Sì | Sì |
Shopify app pixel | App Shopify | Dipende dal servizio | Customer Privacy API di Shopify | Sì | Sì |
La documentazione finale dovrebbe registrare anche:
- Eventuali regole personalizzate di Auto Blocker.
- Eventuali file del tema modificati manualmente.
- I contenitori e i tag GTM che sono stati aggiornati.
- Eventuali tag server-side che richiedono controlli di consenso aggiuntivi.
- Eventuali servizi che usano la segnalazione del consenso invece del blocco rigido.
- Eventuali passaggi di test richiesti dopo future modifiche al tema, alle app o al tracciamento.
Riepilogo
Pandectes non si basa su un unico metodo di blocco.
Offre:
- Regole di Auto Blocker.
- Integrazioni di Google Tag Manager e Google Consent Mode.
- Integrazioni con piattaforme di terze parti e server-side.
- Blocco manuale degli script.
- Eventi Shopify Custom Pixel.
- Integrazioni specifiche per provider.
- Sincronizzazione con la Customer Privacy API di Shopify.
Il metodo richiesto per ogni servizio dipende da come il servizio è installato, da quale categoria di consenso fa parte e dal fatto che supporti i segnali di consenso. Per i negozi che usano diverse tecnologie di tracciamento, ogni metodo di installazione dovrebbe essere verificato e testato separatamente.
Aggiornato il: 27/10/2026
Grazie!